
Universal Advertising IDs: Wo die Alternativen zum Third Party Cookie 2026 stehen
Als dieser Artikel 2023 erschien, galt das Ende der Third Party Cookies in Chrome als ausgemacht, und Universal Advertising IDs sollten die Lücke füllen. Inzwischen hat Google den Cookie-Ausstieg abgesagt und die Privacy Sandbox eingestellt. Die IDs gibt es trotzdem, und sie werden genutzt. Ein aktualisierter Überblick über die wichtigsten Anbieter, ihre Funktionsweise und die rechtliche Einordnung in Europa.
 Thomas Henz
Was sind Advertising IDs?
Advertising IDs (Werbe-IDs) sind zuordenbare Kennungen, die einem Endgerät, einer E-Mail-Adresse oder einer Telefonnummer zugewiesen werden. Auf ihrer Basis entstehen pseudonyme Profile, über die personalisierte Werbung ausgespielt wird, ohne dass der Werbetreibende den Klarnamen der Person kennt. Gleichzeitig lassen sich damit Nutzungsverhalten und Bewegungen über mehrere Webseiten und Geräte hinweg zusammenführen.
Die bekanntesten Werbe-IDs stammen von den Betriebssystemherstellern: Apple nennt seine Kennung Identifier for Advertisers (IDFA), auf Android heißt sie Google Advertising ID (AAID). Beide sind an eine Einwilligung gebunden, bei Apple seit iOS 14.5 (2021) über die App-Tracking-Transparency-Abfrage, in der EU ohnehin über die DSGVO.
Was sich seit 2023 geändert hat
Die ursprüngliche Prämisse dieses Artikels lautete: Chrome schaltet Third Party Cookies ab, also braucht die Werbebranche Ersatz. Diese Prämisse gilt nicht mehr.
- Am 22. Juli 2024 gab Google den Cookie-Ausstieg auf. Statt Cookies zu entfernen, sollte Chrome ein Auswahlfenster erhalten, in dem Nutzer selbst entscheiden.
- Am 22. April 2025 verwarf Google auch dieses Auswahlfenster. Third Party Cookies bleiben in Chrome, gesteuert wie bisher über die Datenschutzeinstellungen.
- Am 17. Oktober 2025 stellte Google den Großteil der Privacy-Sandbox-APIs ein, darunter Topics, Protected Audience und Attribution Reporting. Die Deprecation begann mit Chrome 144, die Entfernung ist für Chrome 150 geplant. Erhalten bleiben CHIPS (partitionierte Cookies) und FedCM für Login-Flows.
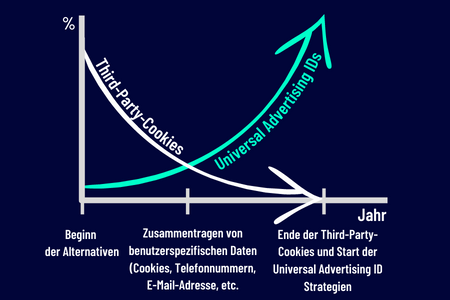
Für Universal IDs ändert das weniger, als es zunächst scheint. Safari blockiert Third Party Cookies seit März 2020 vollständig, Firefox blockiert bekannte Tracking-Cookies seit Juni 2019 standardmäßig. In diesen Browsern und in Apps ohne Tracking-Einwilligung war die Reichweite über Cookies schon lange weg. Universal IDs adressieren genau diese Umgebungen, unabhängig davon, was Chrome tut.
Wie Universal IDs funktionieren
Fast alle Universal IDs folgen demselben Muster. Ein Nutzer meldet sich auf einer Webseite an oder gibt beim Newsletter-Abo seine E-Mail-Adresse ein. Die Adresse wird normalisiert, gehasht und an den ID-Anbieter übermittelt. Zurück kommt ein verschlüsselter Token, den der Publisher in einem First Party Cookie ablegt und in die Gebotsanfragen an Ad-Server und Supply-Side-Plattformen einfügt. Werbetreibende, die denselben Anbieter nutzen, übersetzen ihre eigenen Kundendaten auf dieselbe Weise und können so Zielgruppen wiedererkennen, Frequenz steuern und Conversions messen.
Das Verfahren ist deterministisch: Es funktioniert nur, wenn der Nutzer sich identifiziert und eingewilligt hat. Die Reichweite einer ID hängt darum weniger vom Browser ab als davon, wie viele Besucher eingeloggt sind und ob Publisher und Werbetreibender dieselbe ID sprechen.
Die wichtigsten Anbieter 2026
Unified ID 2.0 und EUID (The Trade Desk)
Unified ID 2.0 (UID2) ist ein von The Trade Desk initiiertes Open-Source-Framework auf Basis gehashter und verschlüsselter E-Mail-Adressen und Telefonnummern. Für Europa gibt es mit European Unified ID (EUID) eine Variante mit eigenem Namensraum, deren Einwilligungsmodell an DSGVO und das Transparency and Consent Framework (TCF) angelehnt ist. Die Infrastruktur betreibt The Trade Desk. In den USA sind seit März 2025 Sammelklagen gegen The Trade Desk anhängig; die Kläger argumentieren, UID2 sammle E-Mail-Adressen und Telefonnummern ohne ausreichende Einwilligung und sei im Kern ein neu verpacktes Tracking. Ein Urteil in der Sache stand bei Redaktionsschluss aus.
ID5
ID5 aus London bietet eine unabhängige Kennung an, die deterministische und probabilistische Signale kombiniert und über Prebid im Header Bidding verbreitet ist. The Trade Desk nannte 2023 rund 35.000 integrierte europäische Webseiten und einen Anteil von etwa 40 Prozent der europäischen Gebotsanfragen mit ID5-Kennung. Seit derselben Zeit können ID5-Publisher EUID für eingeloggten, eingewilligten Traffic nutzen.
RampID und Authenticated Traffic Solution (LiveRamp)
LiveRamps Authenticated Traffic Solution (ATS) erzeugt aus einer eingegebenen E-Mail-Adresse einen verschlüsselten „Envelope“. Dahinter steht die RampID, über die Werbetreibende ihre CRM-Daten mit dem Publisher-Inventar abgleichen. ATS deckt Browser, Apps und Connected TV ab und ist an Cloud-Data-Warehouses wie BigQuery und Snowflake angebunden.
netID (European netID Foundation)
netID ist die deutsche Antwort auf die Login-Frage. Die Stiftung wurde 2018 von Mediengruppe RTL Deutschland, ProSiebenSat.1 und United Internet (GMX, WEB.DE) gegründet, 2020 kam Telekom Deutschland als Account-Anbieter hinzu. Nutzer registrieren sich einmal, melden sich bei allen Partnern mit denselben Zugangsdaten an und verwalten ihre Einwilligungen zentral im netID Privacy Center. 2023 nannte die Stiftung mehr als 20 Millionen erreichbare Nutzer im deutschsprachigen Raum. netID ist damit weniger eine Werbe-ID als ein Single-Sign-on, das Publishern die eingeloggten Nutzer liefert, auf denen andere IDs aufsetzen.
Utiq (früher TrustPid)
Das 2022 unter dem Namen TrustPid gestartete Pilotprojekt ist zum Gemeinschaftsunternehmen Utiq geworden, das Deutsche Telekom, Orange, Telefónica und Vodafone zu gleichen Teilen gehört; die EU-Kommission genehmigte es im Februar 2023. Utiq erzeugt die Kennung über den Netzbetreiber: Stimmt ein Nutzer auf einer teilnehmenden Webseite in einem gesonderten Dialog zu, leitet der Provider aus dem Anschluss ein pseudonymes Token ab. Im November 2025 meldete Utiq 70 Millionen Nutzer mit Einwilligung in sechs Märkten und über 300 Publisher. Der Bundesdatenschutzbeauftragte und Verbraucherschützer haben Kritik an Vertrauensstellung der Provider und Einwilligungsdialogen geäußert.
Zeotap ID+
Zeotap positioniert sich heute als Customer Data Platform auf Google Cloud. Die ID-Lösung ID+ taucht auf der aktuellen Produktseite nur noch innerhalb der Funktion „Audience Boost“ auf, die First Party Daten über einen deterministischen Identity Graph anreichert. Als eigenständige Universal ID spielt ID+ im europäischen Programmatic-Markt keine sichtbare Rolle mehr.
| Anbieter | Basis der Kennung | Reichweite (letzte veröffentlichte Angabe) | Besonderheit für Europa |
|---|---|---|---|
| UID2 / EUID | gehashte E-Mail oder Telefonnummer | keine offiziellen Zahlen | EUID mit eigenem Namensraum und TCF-Einwilligung; US-Sammelklagen zu UID2 |
| ID5 | deterministisch und probabilistisch | ca. 35.000 europäische Webseiten (2023) | Prebid-Modul, Opt-out-Portal |
| RampID / ATS | gehashte E-Mail | keine offiziellen Zahlen | Anbindung an Data Warehouses |
| netID | Single-Sign-on-Konto | über 20 Mio. Nutzer DACH (2023) | zentrale Einwilligungsverwaltung |
| Utiq | Netzanschluss (Telco) | 70 Mio. Nutzer, 6 Märkte (Nov. 2025) | gesonderter Einwilligungsdialog; Kritik von Datenschützern |
DSGVO-Einordnung: Ein Hash ist kein Freifahrtschein
Alle genannten Verfahren arbeiten mit pseudonymen Kennungen. Nach der DSGVO bleiben pseudonymisierte Daten personenbezogen. Der Europäische Datenschutzausschuss hat das in seinen Leitlinien 01/2025 zur Pseudonymisierung festgehalten und darauf hingewiesen, dass das bloße Hashen einer Kennung ohne getrennte Verwahrung des Zusatzwissens nicht ausreicht. Ein gehashter E-Mail-Wert, den jeder Anbieter aus derselben Adresse erneut erzeugen kann, ist kein anonymes Datum.
Die französische CNIL hat schon 2021 klargestellt, dass Kennungen aus gehashten E-Mail-Adressen denselben Einwilligungsanforderungen unterliegen wie Cookies. Im Dezember 2025 verhängte sie 3,5 Millionen Euro Bußgeld gegen ein Unternehmen, das Kontaktdaten von über zehn Millionen Mitgliedern eines Kundenbindungsprogramms zur Werbeansprache an ein soziales Netzwerk übermittelt hatte; die beim Anmelden eingeholte Einwilligung deckte diesen Zweck nicht ab. Der Fall betrifft keine Universal ID, zeigt aber, worauf die Aufsicht schaut: auf die Einwilligungskette.
In Deutschland kommt das TDDDG hinzu (bis Mai 2024 TTDSG). Das Speichern und Auslesen einer ID im Endgerät braucht nach § 25 eine Einwilligung. Seit dem 1. April 2025 gilt die Einwilligungsverwaltungsverordnung, die anerkannte Dienste ermöglicht, bei denen Nutzer ihre Einwilligungen einmal zentral hinterlegen; den ersten dieser Dienste, „Consenter“, hat der Bundesdatenschutzbeauftragte am 17. Oktober 2025 anerkannt.
Für die Praxis heißt das: Eine Universal ID ersetzt weder Cookie-Banner noch Datenschutzerklärung. Sie braucht eine Einwilligung, die den konkreten Zweck benennt, einen Vertrag mit dem Anbieter und einen Platz in der Datenschutz-Folgenabschätzung.
Empfehlung für Publisher und Werbetreibende
Publisher sollten sich zuerst um den Login kümmern. Jede ID lebt von eingeloggten Nutzern; ohne Login gibt es keine E-Mail-Adresse zum Hashen und keinen Token. Newsletter, Kommentarfunktionen, Paywalls und Single-Sign-on wie netID sind darum die eigentliche Investition. Danach lohnt sich die Frage, welche IDs die eigenen Werbekunden und SSPs tatsächlich verarbeiten; ein Prebid-Modul mit zwei bis drei IDs ist heute üblich. Die Consent Management Platform muss die zusätzlichen Zwecke abdecken.
Werbetreibende haben den einfacheren Teil, wenn ihre eigenen Kundendaten sauber sind. Wer E-Mail-Adressen mit dokumentierter Werbeeinwilligung in einer Customer Data Platform hält, kann sie über EUID oder RampID in Kampagnen aktivieren. Die Reichweite entspricht dem Anteil der Zielgruppe, der auf den Zielseiten eingeloggt ist und dort eingewilligt hat. Wer das nicht einpreist, wird von den Zahlen enttäuscht.
Fazit
Third Party Cookies bleiben in Chrome, die Privacy Sandbox ist Geschichte, und Universal IDs sind trotzdem geblieben. Sie sind heute ein etablierter Bestandteil des programmatischen Werbehandels für die cookielosen Umgebungen Safari, Firefox und In-App. Ihr Preis ist Aufwand: Login-Strategie, Einwilligungsmanagement und Verträge mit jedem Anbieter. Wer diesen Aufwand scheut, hat mit einer sauberen First Party Data Strategie auf den eigenen Kanälen meist mehr gewonnen als mit einer weiteren ID im Bidstream.
Häufige Fragen
Brauche ich noch eine Universal ID, wenn Chrome Third Party Cookies behält?
Das hängt von der Zielgruppe ab. In Chrome funktionieren Cookies weiter. In Safari, Firefox und in Apps ohne Tracking-Einwilligung nicht, und dieser Anteil ist je nach Branche erheblich. Universal IDs adressieren genau diese Umgebungen.
Ist eine gehashte E-Mail-Adresse anonym?
Nein. Nach den Leitlinien des Europäischen Datenschutzausschusses bleiben pseudonymisierte Daten personenbezogen, und ein reproduzierbarer Hash ist eine Pseudonymisierung. Die Verarbeitung braucht eine Rechtsgrundlage, in der Regel die Einwilligung.
Quellen
- Google: A new path for Privacy Sandbox on the web (Juli 2024)
- Google: Next steps for Privacy Sandbox and tracking protections in Chrome (April 2025)
- Google: Update on plans for Privacy Sandbox technologies (Oktober 2025)
- Chromium blink-dev: Intent to Deprecate and Remove: Topics API (Chrome 144 / 150)
- WebKit: Full Third-Party Cookie Blocking and More (März 2020)
- Mozilla: Firefox now available with Enhanced Tracking Protection by default (Juni 2019)
- European Unified ID: EUID overview
- Prebid: European Unified ID user ID submodule
- AdExchanger: Putting UID2 Under the Legal Microscope (2025)
- Neal, Gerber & Eisenberg: Tips to Reduce Risk of Exposure to UID2 Class Actions (April 2025)
- AdExchanger: The Trade Desk’s ID5 Integration Makes European Audiences More Addressable (Juni 2023)
- LiveRamp: Authenticated Traffic Solution (ATS)
- netID
- European netID Foundation: netID simplifies app login for over 20 million users (März 2023)
- Deutsche Telekom: Telekom Deutschland GmbH wird neuer Partner der netID Foundation (November 2020)
- Utiq: 70 million users (November 2025)
- Wikipedia: Utiq
- Zeotap: Audience Boost
- EDPB: Guidelines 01/2025 on Pseudonymisation (Januar 2025)
- CNIL: Alternatives to third-party cookies: what consequences regarding consent? (November 2021)
- CNIL: Transfer of data to a social network for advertising purposes: fine of 3.5 million euros (Dezember 2025)
- BfDI: Einwilligungsverwaltung (EinwV, erster anerkannter Dienst)

