
DSGVO: Die rechtliche Grundlage der Cookie-Banner
Cookie-Banner haben eine recht einfache Existenzbegründung. Denn auch wenn wir vom vielen Bestätigen und Ablehnen der Cookies regelrecht genervt sind, so schützen sie in erster Linie unsere Privatsphäre und unsere persönlichen Daten. Und ohne Banner bzw. ohne Cookies könnten wir das Internet nicht so kostenfrei nutzen, wie wir es seit Jahrzehnten tun. „Werbung statt bezahlen“ könnte es einfach zusammengefasst heißen. Doch auf welchen rechtlichen Grundlagen beruhen Cookies und ihre Banner? Dieser Artikel von 2022 wurde im August 2026 überarbeitet: Aus dem TTDSG ist inzwischen das TDDDG geworden, und mit der Einwilligungsverwaltungsverordnung gibt es einen ersten Versuch, Banner überflüssig zu machen.
 Thomas Henz
Rechtliche Grundlage der Cookie-Banner
Nachdem im Oktober 1969 zum ersten Mal zwei Computer über eine Telefonleitung miteinander verbunden wurden, kamen bereits 1975 erste Forderungen zur Vorbereitung einer Richtlinie zum Schutz von Daten im öffentlichen und privaten Sektor auf. Erst 20 Jahre später, im Jahr 1995, wurde eine entsprechende Richtlinie 95/46/EG zum Schutz natürlicher Personen bei der Verarbeitung personenbezogener Daten und zum freien Datenverkehr erlassen.
Sie legte Mindeststandards zum Datenschutz in allen EU-Mitgliedsstaaten fest, die national umgesetzt werden mussten. In Deutschland geschah das erst im Mai 2001 im Bundesdatenschutzgesetz (BDSG).
15 Jahre später, im April 2016, folgte eine neue Verordnung 2016/679 der Europäischen Union. Mit einer Übergangszeit von 2 Jahren war die Datenschutz-Grundverordnung (DSGVO) im Mai 2018 anzuwenden und wurde zum Schutz natürlicher Personen bei der Verarbeitung personenbezogener Daten zum freien Datenverkehr und zur Aufhebung der Richtlinie 95/46/EG beschlossen.
Die DSGVO verlangt, dass in jeder Datenschutzerklärung einer Webseite die Rechtsgrundlagen für die Verwendung von Cookies genannt werden. Was Cookies technisch sind, erklärt unser Artikel Was sind Cookies? Einfach erklärt. Zeitgleich zur DSGVO sollte auch die ePrivacy-Verordnung in Kraft treten, die die Vertraulichkeit der Kommunikation, die Verarbeitung von Kommunikationsdaten sowie das Speichern und Auslesen von Informationen auf Endgeräten (Cookies) regeln soll.
Im Januar 2017 wurde ein entsprechender Entwurf der ePrivacy-Verordnung von der EU-Kommission vorgelegt. Die Verhandlungen im EU-Rat kamen jedoch nie zum Abschluss; im Februar 2025 hat die Kommission den Entwurf offiziell zurückgezogen. Für Cookies gilt damit weiterhin die ältere ePrivacy-Richtlinie 2002/58/EG, die in Deutschland durch nationales Recht umgesetzt ist.
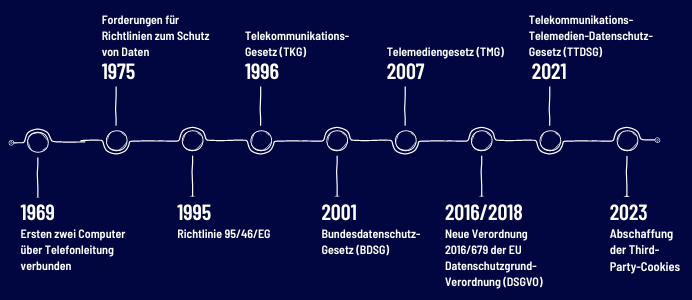
Neben den Verordnungen und Richtlinien gab es in Deutschland zwei weitere Gesetze: das Telekommunikationsgesetz (TKG) von 1996 und das Telemediengesetz (TMG) von 2007. Telekommunikation meint den Austausch von Daten über eine räumliche Distanz, Telemedien fasste Informations- und Kommunikationsdienste wie Social Media und Blogs zusammen.
Das Telekommunikationsgesetz (TKG) von 1996
Das TKG regelt den Wettbewerb in der Telekommunikation, fördert die Infrastruktur und sichert ein flächendeckendes Angebot an Telekommunikationsdienstleistungen. Die Bundesnetzagentur überwacht dabei den Marktzugang der Wettbewerber und die Entgeltregulierung.
Das Telemediengesetz (TMG) von 2007
Das TMG war lange eine der zentralen Vorschriften des Internetrechts. Es regelte die rechtlichen Rahmenbedingungen für die Telemedien in Deutschland, unter anderem das Impressum, Vorschriften zur Bekämpfung von Spam und bis Dezember 2021 auch den Datenschutz beim Betrieb von Telemediendiensten. Die Datenschutzregelungen aus TMG und TKG wurden 2021 in ein eigenes Gesetz überführt, das Telekommunikation-Telemedien-Datenschutz-Gesetz (TTDSG). Das TMG selbst wurde im Mai 2024 durch das Digitale-Dienste-Gesetz (DDG) abgelöst, mit dem Deutschland den europäischen Digital Services Act umgesetzt hat.
Vom TTDSG zum TDDDG: § 25 regelt die Einwilligung
Um den Wirrwarr aus Gesetzen, Richtlinien und Verordnungen zu entwirren, wurde im Juli 2021 das sperrig klingende Telekommunikation-Telemedien-Datenschutz-Gesetz erlassen, das im Dezember desselben Jahres in Kraft trat. Es ersetzt die Datenschutzregelungen des TKG und TMG und passt sie an die ePrivacy-Richtlinie an. Mit dem Digitale-Dienste-Gesetz wurde es im Mai 2024 umbenannt: Aus „Telemedien“ wurden „digitale Dienste“, aus dem TTDSG das Telekommunikation-Digitale-Dienste-Datenschutz-Gesetz (TDDDG). Am Inhalt der Cookie-Regelung hat sich dadurch nichts geändert.
Die Vorschrift zur Speicherung von Cookies und zur Einwilligung der Nutzer:innen steht in § 25 Absatz 1 TDDDG: Informationen dürfen auf einem Endgerät nur gespeichert oder von dort abgerufen werden, wenn der Endnutzer „auf der Grundlage von klaren und umfassenden Informationen eingewilligt hat“. Die Einwilligung muss den Anforderungen der DSGVO genügen. § 25 Absatz 2 nennt die Ausnahmen: Keine Einwilligung ist nötig, wenn der Zugriff allein der Übertragung einer Nachricht dient oder „unbedingt erforderlich“ ist, um einen vom Nutzer ausdrücklich gewünschten Dienst bereitzustellen, etwa den Warenkorb in einem Online-Shop oder die Speicherung der gewählten Sprache.
§ 25 TDDDG knüpft dabei an das Endgerät an und gilt deshalb auch für Fingerprinting, Pixel und Local Storage. Die anschließende Verarbeitung der gewonnenen Daten beurteilt sich nach der DSGVO.
Die Einwilligungsverwaltungsverordnung (EinwV) seit 2025
§ 26 TDDDG eröffnet einen weiteren Weg: Nutzer:innen sollen ihre Cookie-Entscheidungen zentral in einem anerkannten Dienst zur Einwilligungsverwaltung hinterlegen können, den Webseiten dann automatisch abfragen. Die Details regelt die Einwilligungsverwaltungsverordnung (EinwV), die am 1. April 2025 in Kraft getreten ist. Anerkannt werden solche Dienste vom Bundesbeauftragten für den Datenschutz und die Informationsfreiheit (BfDI). Am 17. Oktober 2025 hat der BfDI mit dem Browser-Plugin „Consenter“ der Law & Innovation Technology GmbH den ersten Dienst anerkannt.
In der Praxis hat sich dadurch bislang wenig geändert. Webseitenbetreiber sind nicht verpflichtet, anerkannte Dienste einzubinden, und die Verbreitung ist gering. Der Landesdatenschutzbeauftragte Niedersachsen hatte schon bei Verabschiedung kritisiert, dass die Verordnung ihr Ziel verfehle, weil das Banner ohne Beteiligungspflicht bestehen bleibe. Das Cookie-Banner bleibt damit auf absehbare Zeit der Standard.
Sind Cookie-Hinweise Pflicht?
Ja, sofern Cookies oder vergleichbare Techniken eingesetzt werden, die nicht unbedingt erforderlich sind. Der Cookie-Banner sollte beim ersten Aufruf der Seite erscheinen und konkret erklären, welche Daten wofür verwendet werden. Solange keine Zustimmung erfolgt ist, dürfen keine Daten aufgezeichnet und übertragen werden. Wer nur technisch notwendige Cookies setzt, braucht kein Banner, muss die Cookies aber in der Datenschutzerklärung nennen.
Die Rechtsprechung
Wie eine wirksame Einwilligung aussehen muss, haben die Gerichte über Jahre präzisiert:
- EuGH, „Planet49“ (Oktober 2019): Ein voreingestelltes Ankreuzkästchen ist keine Einwilligung. Die Einwilligung muss aktiv erfolgen, und zwar unabhängig davon, ob die Cookies personenbezogene Daten enthalten.
- BGH, „Cookie-Einwilligung II“ (28. Mai 2020, I ZR 7/16): Der Bundesgerichtshof übernahm die Vorgaben des EuGH für Deutschland. Eine Einwilligung muss freiwillig, für den bestimmten Fall und in informierter Weise erfolgen; ein voreingestelltes Häkchen genügt nicht.
- CNIL gegen Google und Facebook (Januar 2022): Die französische Datenschutzbehörde verhängte 150 Millionen Euro gegen Google und 60 Millionen Euro gegen Facebook, weil das Ablehnen von Cookies mehrere Klicks erforderte, das Akzeptieren aber nur einen. Beide Optionen müssen gleich einfach sein.
Diese Linie prägt auch die deutsche Aufsichtspraxis. Die Datenschutzkonferenz (DSK) hat ihre Orientierungshilfe zu Telemedien im November 2024 an das TDDDG angepasst und als „Orientierungshilfe für Anbieter:innen von digitalen Diensten“ neu veröffentlicht.
Praxis-Tipps für ein rechtssicheres Banner
Aus Gesetz, Rechtsprechung und der DSK-Orientierungshilfe ergeben sich einige Grundregeln:
- Gleichwertiger Ablehnen-Button auf der ersten Ebene. Wenn Nutzer:innen mit dem Banner interagieren müssen, um die Seite zu verwenden, muss auf derselben Ebene wie „Alle akzeptieren“ auch „Ablehnen“ stehen, in Größe, Farbe, Kontrast und Schriftbild vergleichbar. Ein Link „Einstellungen“ als einzige Alternative genügt nicht.
- Keine voreingestellten Häkchen. Optionale Kategorien wie Statistik oder Marketing müssen deaktiviert sein, bis die Nutzer:innen sie aktiv einschalten.
- Keine Dark Patterns. Der Europäische Datenschutzausschuss beschreibt in seinen Leitlinien 03/2022 Muster wie versteckte Ablehnoptionen, irreführende Farbgebung oder wiederholtes Nachfragen, die die Freiwilligkeit der Einwilligung in Frage stellen.
- Erst laden, wenn eingewilligt wurde. Tracking-Skripte dürfen technisch erst nach der Zustimmung ausgeführt werden. Ein Banner, das nur informiert, während im Hintergrund schon getrackt wird, ist wertlos.
- Einwilligung dokumentieren und widerrufbar machen. Der Widerruf muss so einfach sein wie die Erteilung, etwa über einen Link im Footer.
- Klar benennen, was passiert. Zwecke, eingesetzte Dienste und Drittlandübermittlungen gehören verständlich ins Banner oder auf eine direkt erreichbare zweite Ebene.
Dieser Artikel gibt eine Einordnung und ersetzt keine Rechtsberatung. Bei Unsicherheit hilft die aktuelle DSK-Orientierungshilfe oder ein Gespräch mit einer Anwältin oder einem Anwalt.
Fazit
Die rechtliche Grundlage der Cookie-Banner ist ein Zusammenspiel aus europäischem und deutschem Recht: Die DSGVO regelt die Verarbeitung personenbezogener Daten, die ePrivacy-Richtlinie verlangt die Einwilligung für den Zugriff auf das Endgerät, und § 25 TDDDG setzt das in Deutschland um. Die ePrivacy-Verordnung ist 2025 endgültig gescheitert, die Einwilligungsverwaltungsverordnung hat bislang kaum Wirkung entfaltet. Für Webseitenbetreiber bleibt das Banner mit gleichwertigem Ablehnen-Button die Regel. Wie sich das Tracking selbst verändert, lest ihr in unserem Artikel Eine Ära geht vorüber: das Ende der Third-Party-Cookies.
Häufige Fragen
Was ist der Unterschied zwischen TTDSG und TDDDG?
Es ist dasselbe Gesetz. Mit dem Digitale-Dienste-Gesetz wurde im Mai 2024 der Begriff „Telemedien“ durch „digitale Dienste“ ersetzt, und das TTDSG heißt seitdem Telekommunikation-Digitale-Dienste-Datenschutz-Gesetz (TDDDG). Die Cookie-Regelung steht weiterhin in § 25.
Brauche ich ein Cookie-Banner, wenn ich nur technisch notwendige Cookies setze?
Nein. Für Cookies, die unbedingt erforderlich sind, um einen ausdrücklich gewünschten Dienst bereitzustellen, ist nach § 25 Absatz 2 TDDDG keine Einwilligung nötig. Die Cookies müssen aber in der Datenschutzerklärung erklärt werden.
Quellen
- § 25 TDDDG: Schutz der Privatsphäre bei Endeinrichtungen (gesetze-im-internet.de)
- Einwilligungsverwaltungsverordnung (EinwV), gesetze-im-internet.de
- BfDI: Dienste zur Einwilligungsverwaltung nach § 26 TDDDG, Register anerkannter Dienste
- LfD Niedersachsen: Verabschiedete Einwilligungsverwaltungsverordnung verfehlt ihr eigentliches Ziel
- Datenschutzkonferenz: Orientierungshilfe für Anbieter:innen von digitalen Diensten (PDF, November 2024)
- Dresdner Institut für Datenschutz: Orientierungshilfe der DSK zu digitalen Diensten
- Bundesgerichtshof, Pressemitteilung 67/2020 zum Urteil I ZR 7/16 (Cookie-Einwilligung II)
- EuGH, Urteil vom 1. Oktober 2019, C-673/17 (Planet49)
- EDPB: Guidelines 03/2022 on deceptive design patterns in social media platform interfaces (Version 2.0, Februar 2023)
- TechCrunch: France fines Google and Facebook over cookie consent dark patterns (Januar 2022)
- BfDI: ePrivacy-Verordnung

